TrendAI hat die 9. Auflage seines juristischen Leitfadens „Cybersicherheit und IT-Compliance im Unternehmen“ veröffentlicht. Neu ist ein Kapitel zur EU-KI-Verordnung. Die Abschnitte zum Cyber Resilience Act und zur NIS2-Umsetzung wurden erweitert bzw. aktualisiert.
(Bild: TrendAI (KI-bearbeitett))
Anzeige
Der kostenlose Leitfaden richtet sich an Unternehmensleitungen und IT-Verantwortliche und gibt einen Überblick über die regulatorischen Anforderungen an Cybersicherheit und IT-Betrieb. Autor ist wie bei den Vorauflagen Dr. Thomas Stögmüller, Rechtsanwalt und Fachanwalt für Informationstechnologierecht. TrendAI ist der Enterprise-Cybersecurity-Geschäftsbereich von Trend Micro.
EU AI Act: Hochrisiko-Pflichten erst ab 2027
Die EU-KI-Verordnung von 2024 folgt einem risikobasierten Ansatz: Je höher das Risiko eines KI-Systems eingestuft wird, desto strenger sind die Vorgaben. Praktiken wie Social Scoring oder das ungezielte Auslesen von Gesichtsbildern aus dem Internet sind vollständig verboten.
Für Hochrisiko-Systeme, etwa im Personalmanagement oder bei der Bonitätsbewertung, sieht die Verordnung strenge Anforderungen an Risikomanagement, Datenqualität und menschliche Aufsicht vor. Diese greifen nach einer im Juli 2026 beschlossenen Änderung durch den sogenannten Digital Omnibus allerdings erst ab Dezember 2027.
Das neue Kapitel erläutert unter anderem, wann ein Unternehmen als Anbieter und wann als Betreiber eines KI-Systems gilt. Das kann schon relevant werden, wenn bestehende KI-Systeme in eigene Produkte integriert werden. Bei Verstößen drohen Bußgelder von bis zu 35 Millionen Euro oder 7 Prozent des weltweiten Jahresumsatzes
Cyber Resilience Act betrifft vernetzte Produkte
Deutlich ausgebaut wurde das Leitfaden-Kapitel zum Cyber Resilience Act. Das Gesetz führt Cybersicherheitsanforderungen für nahezu alle vernetzten Produkte mit digitalen Elementen ein, von Hardware über Software bis zu eingebetteten Systemen. Die wesentlichen Regelungen gelten ab dem 11. Dezember 2027.
Hersteller müssen dann unter anderem eine sichere Standardkonfiguration gewährleisten, Schwachstellen während der Produktlebensdauer beheben und eine Software-Stückliste führen. Erst dann dürfen sie eine EU-Konformitätserklärung mit CE-Kennzeichnung ausstellen. Für aktiv ausgenutzte Schwachstellen und schwere Sicherheitsvorfälle gelten Meldefristen analog zur NIS2-Richtlinie.
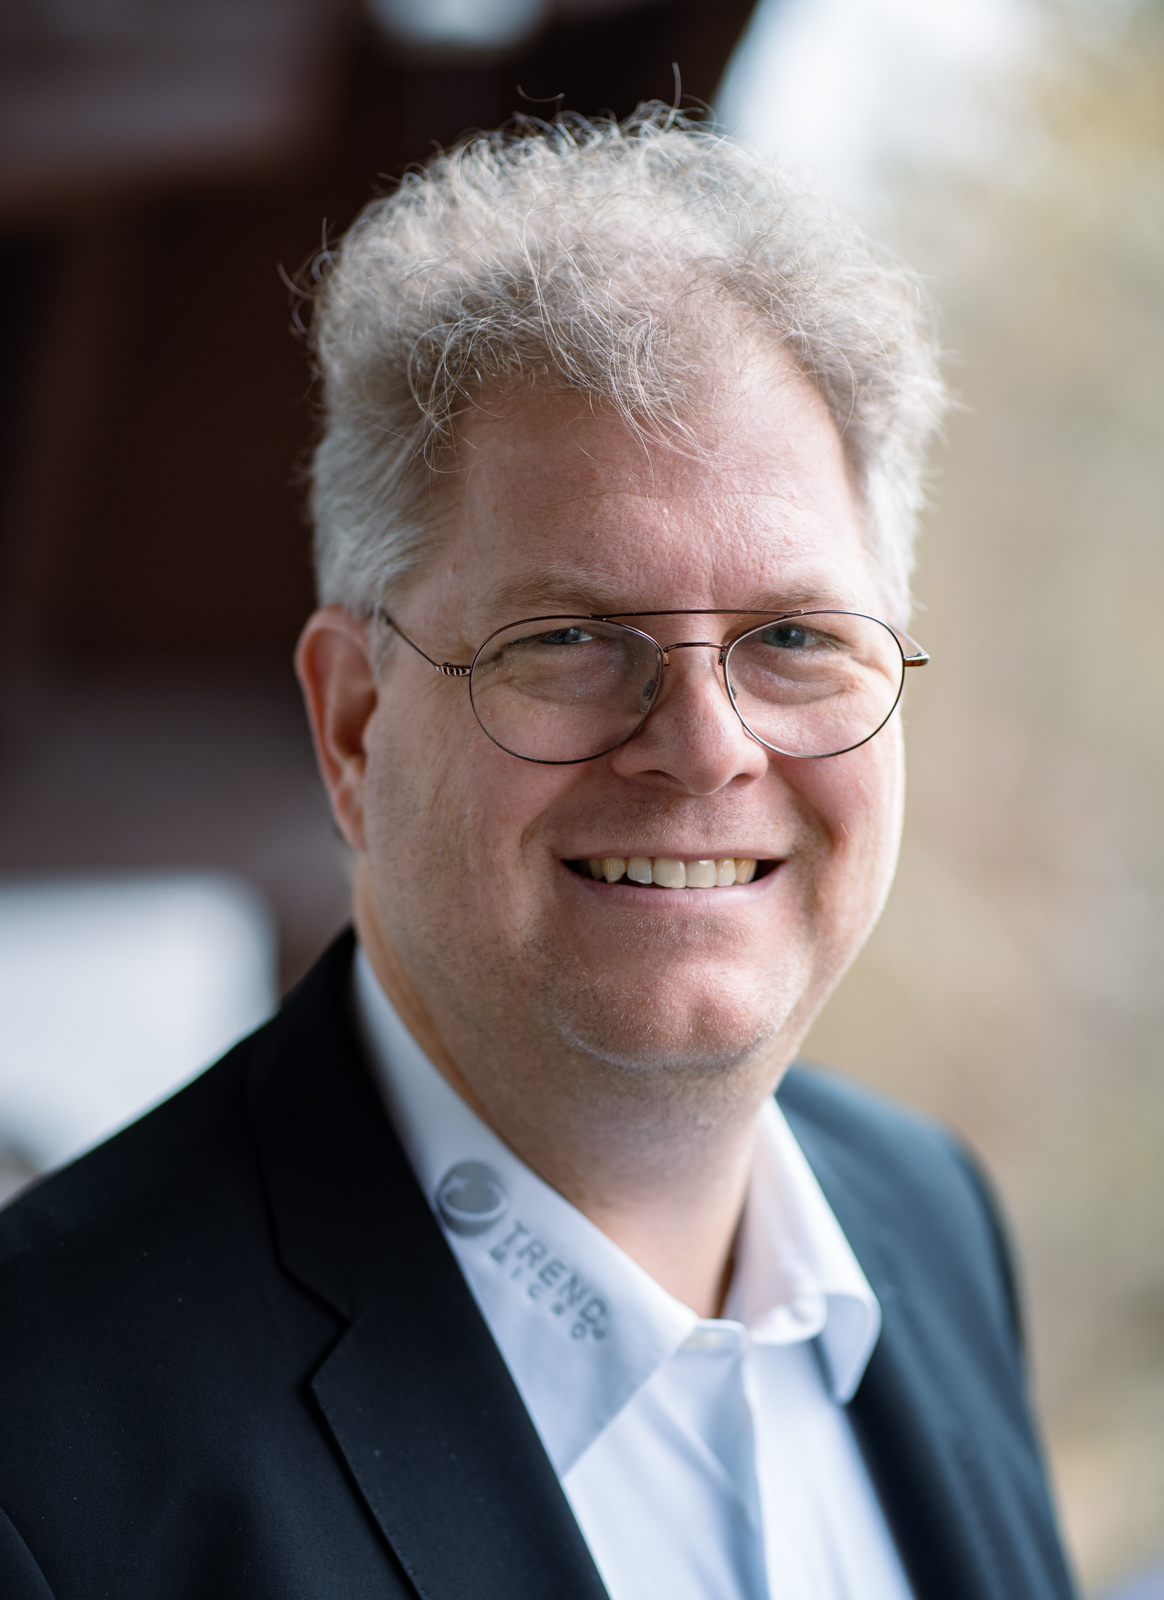
„Die neuen Regelwerke sind in ihrer Komplexität für viele Unternehmen eine echte Belastung“, Richard Werner, Security Advisor bei TrendAI (Bild: Trend Micro)
Seit dem 6. Dezember 2025 ist zudem das NIS2-Umsetzungsgesetz in Kraft. Es weitet den Anwendungsbereich des BSI-Gesetzes, der bisher auf Betreiber Kritischer Infrastrukturen begrenzt war, erheblich aus. Laut Leitfaden sind rund 30.000 Organisationen in Deutschland betroffen.
Unterschieden wird zwischen besonders wichtigen Einrichtungen ab 250 Mitarbeitern oder über 50 Millionen Euro Jahresumsatz und wichtigen Einrichtungen ab 50 Mitarbeitern oder über 10 Millionen Euro Jahresumsatz. Erfasst sind jeweils bestimmte Sektoren wie Energie, Finanzwesen, Gesundheit, digitale Infrastruktur oder verarbeitendes Gewerbe.
„Wir begrüßen ausdrücklich, dass der Gesetzgeber Cybersicherheit und den verantwortungsvollen Einsatz von KI zur Priorität macht“, betont Richard Werner, Security Advisor bei TrendAI. Gleichzeitig seien die neuen Regelwerke in ihrer Komplexität für viele Unternehmen eine echte Belastung. Der Leitfaden steht auf der Website von TrendAI kostenlos zum Download bereit.