So beschleunigen KI-Modelle die Schwachstellensuche
von Redaktion,
Software-Entwicklungszyklen werden immer kürzer. Gleichzeitig nehmen Codebasen, Abhängigkeiten und Schnittstellen zu. Leistungsfähige KI-Modelle können klassische Prüfverfahren unterstützen. Jedoch deckt KI nicht nur Schwachstellen auf, sondern führt auch zu neuen Angriffsflächen.
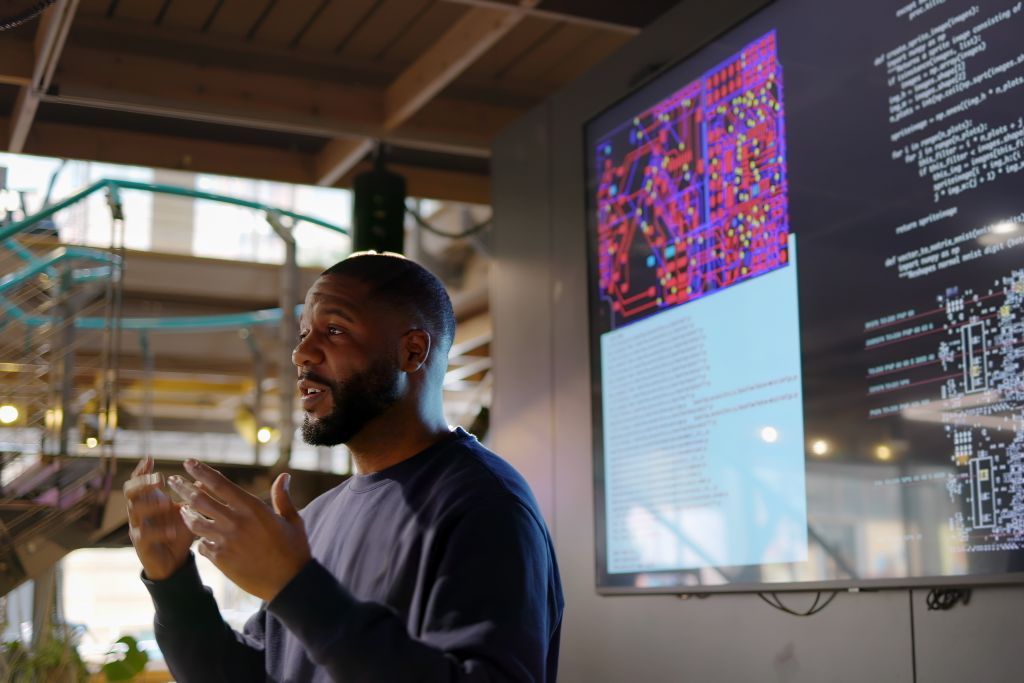
KI-Modelle können bei der Analyse komplexer Software Sicherheitsrisiken und ungewöhnliche Datenflüsse aufdecken (Bild: Getty Images)
Frontier-Modelle von Anthropic und OpenAI wie Claude Mythos und GPT Cyber können in Sekunden Sicherheitslücken aufdecken und Entwicklern helfen, diese zu schließen. Sie erkennen Zusammenhänge über Dateien und Module hinweg und markieren ungewöhnliche Datenflüsse. In geeigneten Testumgebungen unterstützen sie außerdem die Erstellung von Testfällen, die Ursachenanalyse und die Vorbereitung eines Patches.
Praxisbeispiel: KI-Analyse für Produktsicherheit
Wie das in der Praxis aussehen kann, zeigt F5 mit dem Einsatz leistungsfähiger KI-Modelle zur Prüfung der eigenen Software. Im Mittelpunkt steht dabei nicht ein einzelner Modelllauf, sondern eine Infrastruktur, welche die Codebasis wiederholt analysiert, Befunde strukturiert und Ergebnisse prüft.
KI hilft Entwicklern, Schwachstellen zu finden, Ursachen zu analysieren und Patches vorzubereiten (Bild: Getty Images)
3 Punkte zu KI bei der Softwareprüfung
Die KI muss mit realem Implementierungskontext arbeiten, statt nur Zusammenfassungen oder Abstraktionen zu bewerten.
Jeder automatisierte Befund bedarf einer Verifikation.
Die Ergebnisse müssen sicher behandelt werden, weil ein valider Befund Informationen über einen möglichen Angriffsweg enthält.
Wie F5 Unternehmen beim sicheren Einsatz von KI unterstützt, zeigt Bart Salaets, Field CTO von F5, in diesem Video. Weitere Informationen erhalten Sie unter https://www.f5.com/de_de